Notifikācija par phishing kampaņu, kas vērsta pret Hostico
Zīmols Hostico ir mērķēts plaša mēroga phishing kampaņā. Uzziniet, kā identificēt krāpnieciskas ziņas un kādas aizsardzības pasākumus mēs ieteicam.
pēdējās divās dienās Hostico zīmols ir kļuvis par plaša mēroga phishing kampaņas mērķi, kuras laikā tiek izplatīti krāpnieciski e-pasta ziņojumi, kas neatļauti izmanto mūsu kompānijas identitāti. Šo ziņojumu mērķis ir maldināt saņēmējus un likt viņiem piekļūt ļaunprātīgām tīmekļa lapām, kur viņu personas dati, autentifikācijas informācija vai bankas dati var tikt apdraudēti.
Pirmie signāli tika saņemti sestdien, 2026. gada 10. oktobrī, ap plkst. 13:00, kad vairāki adresāti mums ziņoja par aizdomīgiem e-pastiem, kas tika pasniegti kā oficiālas Hostico komunikācijas. Svētdien, 2026. gada 11. oktobrī, krāpnieciskā darbība būtiski pieauga, identificējot atkārtotas vēstuļu plūsmas, kas tika izplatītas .ro domēnu turētājiem.
Kādas pasākumus esmu veicis līdz šim?
Uzreiz pēc pirmajām sūdzībām mēs sākām nepieciešamās darbības, lai informētu lietotājus un ierobežotu šīs kampaņas ietekmi.
Primā posmā mēs publicējām brīdinājumus Hostico tīmekļa vietnes paziņojumu sadaļā, kā arī mūsu oficiālajos sociālajos medijos, lai pievērstu uzmanību krāpnieciskajiem ziņojumiem, kas ir apgrozībā.
Vienlaicīgi tika nosūtītas ziņas par ļaunprātīgu izmantošanu atbildīgajām iestādēm, kas pārvalda attiecīgās apakšdomēnus, kas bija iesaistīti uzbrukumā. Šie ziņojumi attiecās gan uz domēnu, kas saistīts ar adresēm, kas tika izmantotas ziņojumu sūtīšanai, gan uz domēnu, kas tika izmantots, lai novirzītu saņēmējus uz ļaunprātīgām lapām.
Ņemot vērā kampaņas pastiprināšanu svētdien, 2026. gada 11. oktobrī, mēs esam nolēmuši paplašināt informēšanas pasākumus. Tādējādi visiem Hostico klientiem tika nosūtīta ziņojuma paziņojums pa e-pastu, un šī informācija tika publicēta arī mūsu emuārā, lai to varētu konsultēt jebkura persona, kas saņem šādu ziņojumu.
Kā var identificēt krāpnieciskos ziņojumus?
Uzņēmēji cenšas radīt iespaidu, ka ziņojumi nāk no Hostico, izmantojot uzņēmuma nosaukumu un elementus, kas var norādīt uz likumīgu saziņu. Šādi mēģinājumi var izsaukt problēmas, kas saistītas ar pakalpojumiem, domēniem, rēķiniem vai konta drošību, lai mudinātu saņēmējus rīkoties, neapstiprinot pieprasījuma patiesumu.
Svarīgs elements ir saites, kas iekļautas šajos ziņojumos. Tās novirza lietotājus uz vietnēm, kas atdarina likumīgas lapas, lai vāktu ievadītās informācijas, tostarp parole vai bankas kartes datus.
Lai atvieglotu šo krāpšanas mēģinājumu identificēšanu, tālāk sniedzam piemēru no pašreizējās kampaņas. Tas ilustrē, kā uzbrucēji mēģina izmantot Hostico identitāti, lai piešķirtu uzticamību pieprasījumiem un mudinātu saņēmējus piekļūt ārējiem saitiem.
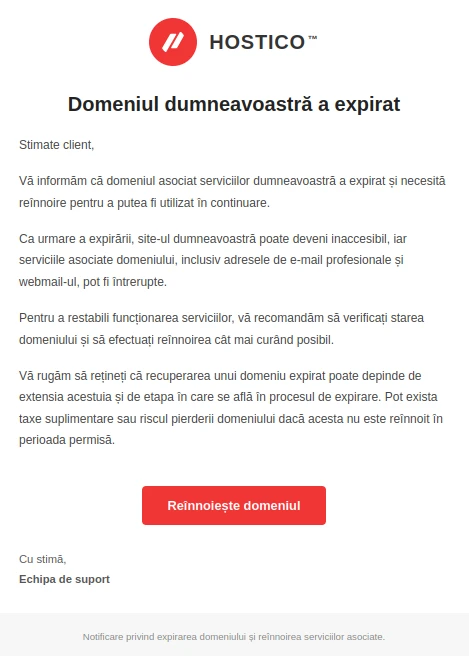
Minējam, ka sniegtais piemērs nav obligāti vienīgā variantu ziņojumu, kas atrodas apgrozībā, bet gan variants, kas tika identificēts brīdī. Saturs, nosūtītāju adreses un izmantotās saites var mainīties kampaņas laikā, tāpēc iesakām nepaļauties tikai uz līdzību ar ilustrēto ziņojumu.
Līdz šim identificētajām adresēm krāpniecisko ziņojumu izplatīšanā pieder:
- atbalsts@sin1.singularitymfg.com
- atbalsts@haysoft.com.br
Svarīgi: Divas e-pasta adreses nav nepieciešami vienīgās, ko izmanto . Uzbrucēji var izmantot arī citas e-pasta adreses vai domēnus, lai turpinātu kampaņu. Šī iemesla dēļ mēs iesakām pārbaudīt jebkuru aizdomīgu ziņojumu, neatkarīgi no norādītās adreses vai nosūtītāja vārda.
Mēs precizējam, ka šie ziņojumi nav nosūtīti no Hostico un nepārstāv mūsu uzņēmuma oficiālos paziņojumus.
Kā pārbaudīt, vai ziņojums nāk no Hostico?
Oficiālās komunikācijas par pakalpojumiem, kas tiek līgti, tiek sūtītas uz e-pasta adresēm, kas saistītas ar klientu kontiem vai pilnvarotajām apakškontaktpersonām. Starp oficiālajām adresēm, ko izmanto Hostico, ir:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- help@hostico.com | tehnic@hostico.com
Pasta adreses nosūtītājam ir pirmā darbība, tomēr tā nedrīkst būt vienīgais kritērijs, ko ņemt vērā, jo daži krāpniecības ziņojumi var vilto pat informāciju, kas parādās nosūtītāja laukā.
Ja saņemat ziņu, kas pieprasa veikt maksājumu, atjaunināt autentifikācijas datus vai apstiprināt personas informāciju, mēs iesakām tieši piekļūt vietnei hostico.ro, ievadot adresi manuāli pārlūkprogrammā, neizmantojot saites no aizdomīgās ziņas.
Rēķini un maksājumu situāciju var pārbaudīt Hostico klientu zonā, finanšu sadaļā. Jebkura maksājuma operācija jāveic tikai caur oficiālajām kanālām un maksājumu apstrādātāju, ko izmanto Hostico.
Ko jūs darāt, ja esat piekļuvis aizdomīgam saitei?
Ja esat saņēmis vienu no šiem ziņojumiem, vienkārša e-pasta saņemšana nenozīmē, ka jūsu informācija ir apdraudēta. Tomēr ir svarīgi neizmantot saites un nesniegt datus caur norādītajām lapām.
Ja esat jau piekļuvis krāpnieciskai saitei vai ievadījis informāciju aizdomīgā lapā, iesakām veikt sekojošas darbības, atkarībā no izpaustajiem datiem:
- Mainiet konta paroli Hostico. Ja esat ievadījis autentifikācijas datus aizdomīgā lapā, nekavējoties veiciet klienta konta paroles atiestatīšanu. Ja tā pati parole tiek izmantota arī citās pakalpojumu jomās, mainiet to arī tajās.
- Ieslēdziet divu faktoru autentifikāciju (2FA). Šī funkcionalitāte nodrošina papildu aizsardzības līmeni pret neatļautu piekļuvi. Jūs varat apskatīt dokumentāciju par divu faktoru autentifikācijas aktivizēšanu.
- Sazinieties ar tūlītējo bankas izdevēju. Ja esat sniedzis bankas datus vai informāciju par karti, lūdziet novērtēt situāciju un, ja nepieciešams, bloķēt vai nomainīt karti, lai novērstu neautorizētas transakcijas.
- Pārbaudiet kontu darbību. Sekojiet līdzi jebkurām neparastām autentifikācijām, nesolicītām izmaiņām un darījumiem, kurus neatzīstat.
- Pārbaudiet ierīces drošību. Ja esat lejupielādējis vai izpildījis failus no aizdomīgiem ziņojumiem, veiciet skenēšanu ar atjauninātu drošības risinājumu.
Phishing kampaņas var ātri attīstīties, gan mainot sūtītāja adreses, gan izmantojot jaunus domēnus vai ziņojumu variantus. Tāpēc viltotas adreses identificēšana negarantē, ka turpmākie mēģinājumi izmantos to pašu avotu.
Mēs aicinām jūs ar piesardzību izturēties pret jebkuru nesolītu saziņu, kas lūdz veikt steidzamu maksājumu, autentificēties vai sniegt konfidenciālu informāciju. Ja rodas neskaidrības, tieša pārbaude caur oficiālajiem kanāliem vienmēr ir ieteicamāka nekā saistīšanās ar saiti no aizdomīga ziņojuma.
Lai uzdotu jautājumus, pārbaudītu ziņu autentiskumu vai ziņotu par phishing mēģinājumiem, kas izmanto Hostico identitāti, varat sazināties ar mums pa office@hostico.com vai caur oficiālo kontaktlapu.
Paldies visiem, kas mums ziņoja par šiem mēģinājumiem. Nosūtītā informācija ļāva mums reaģēt jau no pirmajiem identificētajiem ziņojumiem un īsā laikā informēt pēc iespējas vairāk lietotāju.

