Kā mēs varam noteikt, vai e-pasta ziņojums ir krāpšanas mēģinājums?
Šis raksts paskaidro, kā jūs varat pārbaudīt noteiktus aspektus PHISHING e-pasta ziņojumā.
Tiešsaistes vidē ir dažādi izaicinājumi, kurus varat pārvarēt, ja jums ir pietiekami daudz informācijas, lai tos ātri identificētu. Phishing ir viens no šiem izaicinājumiem un nozīmē mēģinājumu krāpnieciski iegūt personisku informāciju, izmantojot dažādas identitātes viltošanas metodes (viltotas identitātes).
Uzbrukuma veicēji periodiski veido pikšķerēšanas kampaņas, parasti caur rūpīgi izstrādātiem e-pasta ziņojumiem, ar mērķi iegūt banku vai pieteikšanās personisko informāciju dažādās platformās, kuras izmanto upuri. Ir svarīgi, lai lietotāji paliktu modri un tuvāk analizētu saņemto ziņojumu veidu.
Bieži izpausmes mehānisms:
- Phishing ziņojumi ir izstrādāti, lai radītu steidzamības, spiediena vai grūtību sajūtu. Piemēram:
- Norāda uz nepieciešamību ātri atjaunināt personisko informāciju konkrētā vietnē vai saite.
- Bankas, pazīstama programmas vai pakalpojuma vizuālās identitātes imitācija.
- Ziņu saturs vizuāli un tekstuāli ir līdzīgs impersonētā subjekta saturam.
* Pievērsiet uzmanību sekojošiem elementiem aizdomīgās ziņās:
1) E-pasta adrese: No (sūtītājs)
- Adrese var šķist likumīga, piemēram:
- Banku iestāde;
- Zināms kontakts;
- Tiešsaistes pakalpojums (piemēram: vadības panelis, e-pasts utt.);
- Komunālo pakalpojumu uzņēmums (gāze, elektrība, internets);
- Tiešsaistes veikals vai sociālā tīkls.
Uzmanību! Pat ja nosūtītāja nosaukums šķiet pareizs, vienmēr ir jā pārbauda e-pasta adrese, no kuras ziņojums tika nosūtīts.
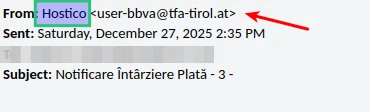
2) E-pasta adrese: Atbilde-u vai Atgriešanās-ceļš (saņēmējs atbildēm)
- Uzbrucēja faktiskā adrese atšķiras no tās, kas parādīta No laukā.
- Šos adreses var pārbaudīt e-pasta galviņās, kas pieejamas izmantotajā e-pasta klientā (piemēram, Skatīt galvenes vai Visas galvenes).
Vietā virsrakstos, Atgriešanas ceļš un Atbildēt uz lauki atklāj reālo sūtītāja adresi. Ja tās atšķiras no adreses, kas parādīta No laukā, ziņojums ir aizdomīgs.
3) Saites ziņojumā
- Saistītāji var atvērt viltotas lapas, kas atdarina leģitīmas vietnes.
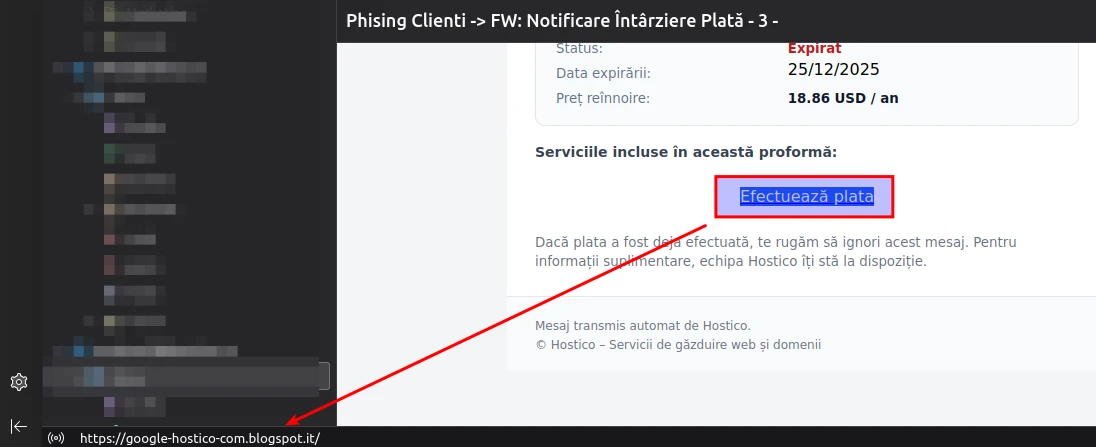
- Šie var ietvert veidlapas, lai apkopotu personas datus.
4) Ziņu pielikumi
- Pievienotie faili var saturēt acīmredzot leģitīmas, bet inficētas datnes.
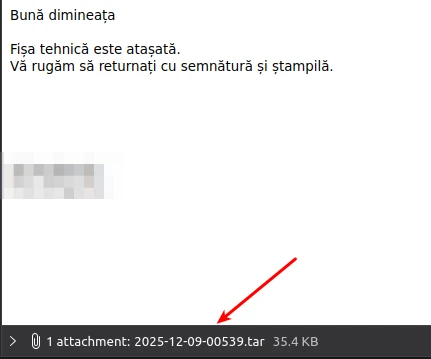
- Šo atvēršana var izpildīt ļaunprātīgu kodu, lejupielādēt vīrusus vai novirzīt uz nedrošām lapām.
5) Citi aizdomīgi elementi
- Jebkura neparasta detaļa vai tāda, kas rada aizdomas ziņojumā.
Ieteikumi:
- * Neatveriet e-pastus no nepazīstamiem avotiem.
- * Izvairieties no piekļuves saitēm vai pielikumamiem šādās ziņās.
- * Neaizpildiet personisko informāciju aizdomīgās veidlapās.
- * Ja esat jau aizpildījis personisko informāciju šādā formā, nekavējoties mainiet apdraudētā konta paroli.
- * Par aizdomīgām ziņām konsultējieties ar Hostico tehnisko nodaļu.
- * Periodiski pārbaudiet rakstus Nacionālajā kiberdrošības direktorijā (DNSC / CERT-RO).