Pamācības • cPanel
ModSecurity pārvaldība cPanelā
Uzziniet, kā aktivizēt un deaktivizēt ModSecurity ugunsmūri cPanel, aizsargājot savu vietni no kopīgām ievainojamībām.
10
Skati 1884Atjaunināts 2 aniPublicēts uz 04/03/2019no Alexandru R.
Ievads
- Šajā apmācībā mēs jums parādīsim nepieciešamos soļus, lai aktivizētu un deaktivizētu ModSecurity tīmekļa ugunsmūri cPanel vadības panelī
- ModSecurity ir (Web lietojumprogrammu ugunsmūris - WAF), interneta balstīta ugunsmūra lietojumprogramma, kas satur standarta noteikumus (CRS - Core Rule Set), kuri var aizsargāt jūs no visbiežāk sastopamajām ievainojamībām, piemēram:
-
- Ļaunprātīgas ārējās skriptu/kodu
- Izmantoja robotiem, kas ir kaitīgi vietnei, User-Agent
- SQL injekcijas, ļaunprātīga koda injekcijas datubāzē
- Trojas un vīrusi
- Sesijas pārņemšana
- Daudz citu veidu izmantošanas
Prasības
- cPanel konts
Soļi
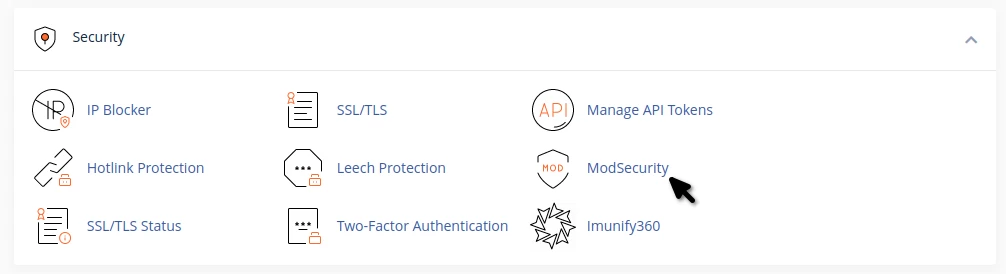
Lai piekļūtu ModSecurity, dodieties uz cPanel vadības paneli un pārejiet uz Drošības cilni, kur noklikšķiniet uz zaļās ikonas ModSecurity
Tūlīt pēc piekļuves atvērsies zemāk redzamais logs, kur atradīsiet opciju Ieslēgts - Izslēgts (Aktivizēts - Deaktivizēts), no kuras var aktivizēt vai deaktivizēt ModSecurity funkciju
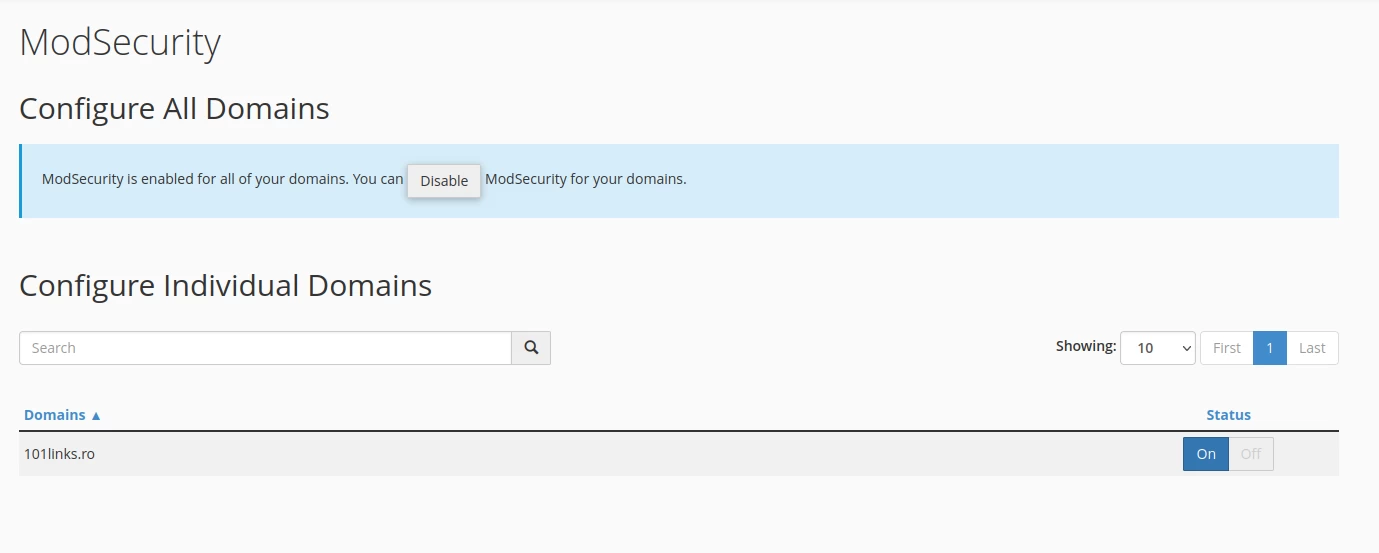
Ja jums ir pievienoti vairāki domēni jūsu hostinga kontam, jūs tos atradīsiet sakārtotus vienu zem otra, un katram individuālajam domēnam jums ir iespēja iespējot/atspējot ModSecurity.
ModSecurity ir iespējots pēc noklusējuma, izveidojot kontu vai pievienojot jaunu domēnu.